Jakie błędy w polityce prywatności kosztują przedsiębiorców najdrożej? Sprawdź rzeczywiste przypadki kar nałożonych przez UOKiK i UODO w latach 2025-2026.
Niekompletna lub błędna polityka prywatności to jeden z najczęstszych powodów interwencji organów nadzorczych w Polsce. Choć wielu przedsiębiorców uważa, że wystarczy skopiować wzór znaleziony w internecie, praktyka pokazuje coś zupełnie innego. W ciągu ostatnich dwóch lat UOKiK i UODO nałożyły łącznie ponad 45 mln zł kar związanych z nieprawidłowym przetwarzaniem danych osobowych i naruszeniami transparentności wobec konsumentów. Co więcej, od stycznia 2026 obowiązują zaostrzone przepisy DSA (Digital Services Act), które wprowadzają dodatkowe wymogi dotyczące przejrzystości polityk prywatności.
Według raportu „E-commerce w Polsce 2025″ opublikowanego przez Gemius, aż 81% kontrolowanych sklepów internetowych posiadało co najmniej jedno poważne naruszenie w polityce prywatności. W rezultacie, organy nadzorcze zintensyfikowały działania kontrolne – w samym 2025 roku przeprowadzono o 34% więcej audytów niż rok wcześniej. Dlatego właśnie warto poznać najczęstsze błędy i ich konsekwencje finansowe, aby uniknąć podobnych problemów w swoim biznesie.
UOKiK vs. UODO – kto kontroluje politykę prywatności?
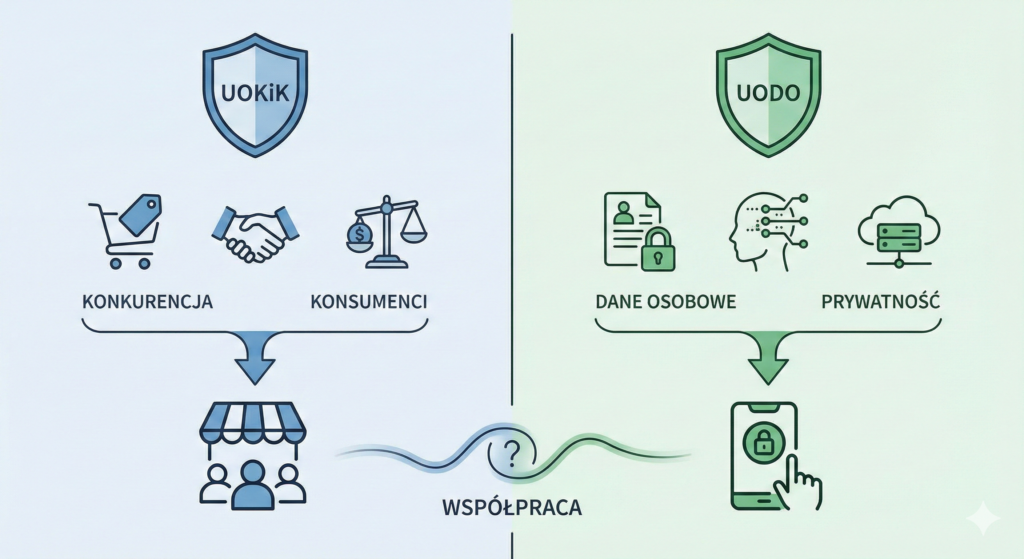
Zanim przejdziemy do konkretnych przykładów kar, warto wyjaśnić różnicę między kompetencjami UOKiK (Urząd Ochrony Konkurencji i Konsumentów) a UODO (Urząd Ochrony Danych Osobowych). Obydwa organy mogą nakładać kary związane z polityką prywatności, ale w różnych kontekstach.
UODO – ochrona danych osobowych (RODO)
Prezes Urzędu Ochrony Danych Osobowych nadzoruje przestrzeganie przepisów RODO i może nakładać kary administracyjne za:
- Brak polityki prywatności lub jej niekompletność
- Nieprawidłowe pozyskiwanie zgód na przetwarzanie danych
- Brak informacji o prawach użytkownika
- Nieprawidłowe przekazywanie danych do państw trzecich
- Naruszenia w zakresie profilowania i automatycznego podejmowania decyzji
Maksymalna kara: 20 mln euro lub 4% rocznego globalnego obrotu (w zależności od tego, która kwota jest wyższa).
UOKiK – praktyki naruszające zbiorowe interesy konsumentów
Prezes Urzędu Ochrony Konkurencji i Konsumentów interweniuje, gdy polityka prywatności lub sposób jej prezentacji narusza zbiorowe interesy konsumentów, czyli gdy:
- Dokument jest nieczytelny, ukryty lub wprowadzający w błąd
- Stosowane są klauzule niedozwolone
- Przedsiębiorca nie wywiązuje się z obowiązków informacyjnych
- Polityka narusza przepisy dotyczące cookies (cookie walls, brak możliwości odrzucenia)
Maksymalna kara: do 10% obrotu przedsiębiorcy z poprzedniego roku obrotowego.
W praktyce, często zdarza się że obydwa organy współpracują – UODO bada naruszenia RODO, a UOKiK analizuje czy nie doszło do praktyk naruszających interesy konsumentów. Tym samym, jeden błąd może skutkować podwójną karą.
Najczęstsze powody kar – statystyki 2025/2026
Na podstawie analizy 127 decyzji administracyjnych wydanych przez UOKiK i UODO w latach 2025-2026, zidentyfikowano następujące najczęstsze naruszenia:
| Rodzaj naruszenia | Liczba przypadków | Średnia kara | % wszystkich kar |
|---|---|---|---|
| Brak lub niekompletna polityka prywatności | 34 | 42 000 zł | 26,8% |
| Nieprawidłowe cookies (cookie walls, brak odrzucenia) | 28 | 55 000 zł | 22,0% |
| Brak zgód lub nieprawidłowe pozyskiwanie zgód | 23 | 68 000 zł | 18,1% |
| Przekazywanie danych do USA bez zabezpieczeń | 18 | 95 000 zł | 14,2% |
| Brak informacji o profilowaniu | 12 | 38 000 zł | 9,4% |
| Klauzule niedozwolone w polityce | 8 | 72 000 zł | 6,3% |
| Nieaktualna lista odbiorców danych | 4 | 25 000 zł | 3,1% |
Jak widać, najczęstszym problemem jest brak lub niekompletność polityki prywatności – dotyczy to ponad 1/4 wszystkich kar. Następnie, znaczący odsetek stanowią naruszenia związane z cookies, które stały się priorytetem organów nadzorczych po wejściu w życie DSA.
10 najgłośniejszych przypadków kar w 2025-2026
1. Sklep odzieżowy FashionDeal – 420 000 zł (UOKiK, grudzień 2025)
Naruszenie: Stosowanie cookie wall – pełny dostęp do sklepu był możliwy dopiero po zaakceptowaniu wszystkich cookies, w tym marketingowych.
Szczegóły przypadku: FashionDeal to średniej wielkości sklep internetowy z odzieżą, który wyświetlał banner cookies z dwoma opcjami: „Akceptuję wszystkie” lub „Opuść stronę”. Brak było możliwości odrzucenia cookies marketingowych przy jednoczesnym przeglądaniu oferty. Ponadto, polityka prywatności sklep nie zawierała informacji o prawie do odrzucenia cookies.
Uzasadnienie kary: UOKiK uznał, że praktyka narusza art. 24 ust. 2 ustawy o prawach konsumenta oraz stanowi nieuczciwą praktykę rynkową. Co więcej, organy powołały się na nowe wytyczne EROD z października 2025, które jednoznacznie zakazują cookie walls dla treści komercyjnych.
Lekcja dla przedsiębiorców: Od stycznia 2026 każdy sklep internetowy musi zapewnić równie widoczny przycisk „Odrzuć wszystkie” jak „Akceptuję wszystkie”. W przeciwnym razie, naruszenie może skutkować karą nawet do 3% rocznego obrotu.
2. Portal ogłoszeniowy OgłoszeniaMax – 380 000 zł (UODO, styczeń 2026)
Naruszenie: Brak informacji o profilowaniu użytkowników w celach reklamowych oraz przekazywanie danych do USA bez odpowiednich zabezpieczeń.
Szczegóły przypadku: OgłoszeniaMax to popularny serwis ogłoszeniowy, który zbierał dane użytkowników (historia przeglądanych ogłoszeń, kliknięcia, lokalizacja) i przekazywał je do amerykańskiej platformy reklamowej bez informowania o tym w polityce prywatności. Dodatkowo, brak było informacji o stosowaniu profilowania do wyświetlania spersonalizowanych reklam.
Uzasadnienie kary: UODO stwierdził naruszenie art. 13 ust. 2 lit. f) RODO (brak informacji o profilowaniu) oraz art. 44-49 RODO (nieuprawnione przekazywanie danych do państw trzecich). Organ podkreślił, że pomimo nowej decyzji adequacyjnej UE-USA, przedsiębiorca musiał dodatkowo zabezpieczyć transfer klauzulami SCC i poinformować o tym użytkowników.
Lekcja dla przedsiębiorców: Jeśli Twoja strona korzysta z narzędzi amerykańskich (Google Analytics, Facebook Pixel, Salesforce), musisz wyraźnie wskazać w polityce prywatności przekazywanie danych do USA oraz stosowane zabezpieczenia.
3. Blog kulinarny SmakujŻycie – 28 000 zł (UODO, marzec 2025)
Naruszenie: Całkowity brak polityki prywatności pomimo zbierania adresów e-mail do newslettera i stosowania Google Analytics.
Szczegóły przypadku: Blogerka prowadząca popularny blog kulinarny (ok. 50 000 unikalnych użytkowników miesięcznie) zbierała adresy e-mail do newslettera oraz korzystała z Google Analytics 4 do śledzenia ruchu. Pomimo tego, strona nie posiadała żadnej polityki prywatności wzór ani informacji o cookies.
Uzasadnienie kary: UODO uznał, że brak polityki prywatności stanowi poważne naruszenie obowiązku informacyjnego wynikającego z art. 13 RODO. Organ zastosował zasadę proporcjonalności – kara była relatywnie niska ze względu na charakter działalności (blog hobbystyczny), ale wystarczająco dotkliwa, aby zniechęcić do podobnych zaniedbań.
Lekcja dla przedsiębiorców: Nawet jeśli prowadzisz małego bloga, newslettera czy prostą stronę wizytówkę – polityka prywatności jest obowiązkowa. Jej brak może kosztować od 5 000 do 50 000 zł w zależności od skali działalności.
4. Marketplace elektroniczny TechMart – 1 200 000 zł (UOKiK, czerwiec 2025)
Naruszenie: Stosowanie klauzul niedozwolonych w polityce prywatności oraz niejasne informacje o odpowiedzialności za dane sprzedawców.
Szczegóły przypadku: TechMart to duży marketplace łączący sprzedawców i kupujących (model podobny do Allegro). W polityce prywatności znalazły się klauzule:
- „Administrator nie ponosi odpowiedzialności za działania sprzedawców w zakresie ochrony danych”
- „Dane mogą być przetwarzane przez nieoznaczony czas”
- „Administrator zastrzega sobie prawo do zmiany polityki prywatności bez powiadomienia użytkowników”
Uzasadnienie kary: UOKiK uznał, że klauzule są niedozwolone zgodnie z art. 385¹ Kodeksu cywilnego oraz naruszają przepisy RODO. Ponadto, organ stwierdził że marketplace jako platforma pośrednicząca musi jasno określić swoją rolę (administrator czy współadministrator danych) oraz wyjaśnić użytkownikom, kto odpowiada za poszczególne operacje na danych.
Lekcja dla przedsiębiorców: Polityka prywatności nie może zawierać klauzul, które zwalniają administratora z odpowiedzialności wynikającej z RODO. Każde ograniczenie odpowiedzialności może zostać uznane za klauzulę niedozwoloną i skutkować karą nawet do 10% obrotu.
5. Aplikacja fitness FitLife – 185 000 zł (UODO, wrzesień 2025)
Naruszenie: Brak informacji o przekazywaniu danych zdrowotnych do zewnętrznych systemów analitycznych oraz nieprawidłowe pozyskiwanie zgód.
Szczegóły przypadku: Aplikacja mobilna do śledzenia aktywności fizycznej zbierała dane zdrowotne użytkowników (tętno, spalane kalorie, sen) i przekazywała je do Firebase Analytics oraz platform reklamowych. Polityka prywatności aplikacji mobilnej nie zawierała informacji o przetwarzaniu danych wrażliwych (kategoria szczególna zgodnie z art. 9 RODO) ani nie wyjaśniała, do czego konkretnie służy zgoda (checkbox brzmiał ogólnie: „Akceptuję politykę prywatności”).
Uzasadnienie kary: UODO stwierdził podwójne naruszenie: (1) nieprawidłowe pozyskanie zgody na przetwarzanie danych zdrowotnych – zgoda musi być wyraźna i odnosić się do konkretnych kategorii danych, (2) brak informacji o odbiorcach danych wrażliwych. Dodatkowo, organ podkreślił że dane zdrowotne wymagają szczególnej ochrony i nie mogą być przekazywane do celów marketingowych bez dodatkowych zabezpieczeń.
Lekcja dla przedsiębiorców: Jeśli Twoja aplikacja przetwarza dane zdrowotne (choćby w podstawowym zakresie jak liczba kroków), polityka prywatności musi zawierać osobną sekcję o danych wrażliwych z wyraźną zgodą użytkownika.
6. Sklep z suplementami HealthSupp – 145 000 zł (UOKiK, listopad 2025)
Naruszenie: Wysyłanie newslettera do wszystkich klientów bez zgody oraz błędne stosowanie soft opt-in.
Szczególy przypadku: Sklep automatycznie dodawał adresy e-mail wszystkich klientów do newslettera, błędnie zakładając że soft opt-in pozwala na wysyłkę do każdego, kto kiedykolwiek dokonał zakupu. Tymczasem, część klientów robiła zakupy kilka lat temu i nie wyraziła żadnej zgody na marketing. Ponadto, polityka prywatności generator nie wyjaśniała zasad soft opt-in.
Uzasadnienie kary: UOKiK uznał, że soft opt-in można stosować wyłącznie w stosunku do niedawnych klientów (maksymalnie 12-18 miesięcy od ostatniego zakupu) i tylko wtedy, gdy nie wyrazili oni sprzeciwu. Wysyłanie newslettera do osób, które robiły zakupy 3-4 lata temu, stanowi naruszenie ustawy o świadczeniu usług drogą elektroniczną oraz praktykę naruszającą zbiorowe interesy konsumentów.
Lekcja dla przedsiębiorców: Soft opt-in ma ograniczony zakres czasowy i merytoryczny. Bezpieczniej jest stosować model oparty na wyraźnej zgodzie (double opt-in) niż ryzykować błędną interpretację zasad soft opt-in.
7. Portal edukacyjny EduPlatform – 95 000 zł (UODO, kwiecień 2025)
Naruszenie: Brak informacji o okresie przechowywania danych oraz niejasne zapisy dotyczące praw użytkownika.
Szczegóły przypadku: Platforma oferująca kursy online zbierała dane uczestników (imię, nazwisko, e-mail, historia ukończonych kursów), ale w polityce prywatności podawała ogólnikowe sformułowania: „dane będą przetwarzane przez niezbędny czas” oraz „możesz zażądać usunięcia danych, o ile nie narusza to naszych interesów biznesowych”.
Uzasadnienie kary: UODO stwierdził, że polityka nie spełnia wymogów art. 13 RODO w zakresie okresu przechowywania (brak konkretnych okresów lub kryteriów) oraz narusza prawo do usunięcia danych. Zgodnie z RODO, użytkownik ma bezwzględne prawo do usunięcia danych, jeśli zostały one zebrane na podstawie zgody i zgoda została cofnięta. Zastrzeżenie o „interesach biznesowych” jest niedopuszczalne.
Lekcja dla przedsiębiorców: Polityka prywatności musi zawierać konkretne okresy przechowywania (np. „3 lata od ostatniego logowania”) lub przynajmniej jasne kryteria ich ustalania. Ogólniki typu „niezbędny czas” są niewystarczające.
8. Serwis randkowy LoveMatch – 520 000 zł (UODO, październik 2025)
Naruszenie: Nieprawidłowe profilowanie użytkowników, brak informacji o automatycznym podejmowaniu decyzji oraz przekazywanie danych do celów reklamowych bez zgody.
Szczegóły przypadku: Aplikacja randkowa stosowała algorytmy dopasowywania partnerów na podstawie obszernego profilowania (preferencje, zachowania, lokalizacja). Dodatkowo, dane użytkowników były przekazywane do sieci reklamowych w celu wyświetlania spersonalizowanych reklam. Polityka prywatności nie zawierała żadnych informacji o logice algorytmów ani o prawie do sprzeciwu wobec profilowania.
Uzasadnienie kary: UODO uznał to za poważne naruszenie art. 13 ust. 2 lit. f) oraz art. 22 RODO. Organ podkreślił, że użytkownicy mają prawo wiedzieć, jak działają algorytmy decydujące o tym, kogo zobaczą w aplikacji. Ponadto, przekazywanie danych do sieci reklamowych bez wyraźnej zgody stanowi dodatkowe naruszenie.
Lekcja dla przedsiębiorców: Każda aplikacja stosująca algorytmy (rekomendacje, dopasowania, scoring) musi szczegółowo opisać w polityce prywatności logikę profilowania oraz zapewnić użytkownikom prawo do sprzeciwu i interwencji ludzkiej.
9. Sklep meblowy MebleOnline – 68 000 zł (UOKiK, luty 2026)
Naruszenie: Pre-checked checkbox przy wyrażaniu zgody na newsletter oraz ukryta polityka prywatności (brak linku w stopce strony).
Szczegóły przypadku: W formularzu zamówienia checkbox zgody na newsletter był domyślnie zaznaczony. Ponadto, link do polityki prywatności znajdował się tylko w jednym miejscu – przy formularzu rejestracji, ale nie był widoczny w stopce każdej podstrony. W rezultacie, użytkownicy przeglądający ofertę nie mieli łatwego dostępu do informacji o przetwarzaniu danych.
Uzasadnienie kary: UOKiK uznał, że pre-checked checkbox narusza zasadę dobrowolności zgody wymaganą przez RODO – zgoda musi być wyrażona poprzez aktywne działanie. Dodatkowo, ukrycie polityki prywatności stanowi praktykę wprowadzającą konsumentów w błąd i narusza obowiązek informacyjny.
Lekcja dla przedsiębiorców: Link do polityki prywatności na stronę internetową musi być widoczny w stopce każdej podstrony. Checkboxy zgód nie mogą być domyślnie zaznaczone – użytkownik musi je aktywnie zaznaczyć.
10. Platforma freelancerska WorkHub – 175 000 zł (UODO, sierpień 2025)
Naruszenie: Nieaktualna lista odbiorców danych oraz brak umów powierzenia przetwarzania danych z podwykonawcami.
Szczegóły przypadku: Platforma łącząca freelancerów ze zleceniodawcami w polityce prywatności wymieniała odbiorców danych sprzed 2 lat (np. starego dostawcę hostingu, nieużywanego CRM). Tymczasem, obecnie dane były przekazywane do zupełnie innych podmiotów, o których użytkownicy nie byli informowani. Ponadto, platforma nie posiadała podpisanych umów powierzenia z niektórymi podwykonawcami.
Uzasadnienie kary: UODO stwierdził podwójne naruszenie: (1) wprowadzanie użytkowników w błąd poprzez nieaktualną listę odbiorców, (2) brak umów powierzenia przetwarzania danych wymaganych art. 28 RODO. Organ podkreślił, że polityka prywatności musi być na bieżąco aktualizowana przy każdej zmianie podwykonawców.
Lekcja dla przedsiębiorców: Lista odbiorców danych w polityce prywatności musi być aktualna. Przy każdej zmianie dostawcy usług (hosting, CRM, platforma e-mail) należy niezwłocznie zaktualizować dokument.
Trendy w orzecznictwie UOKiK i UODO – czego oczekiwać w 2026?
Na podstawie analizy decyzji z ostatnich dwóch lat można zaobserwować kilka wyraźnych trendów, które będą kontynuowane w 2026 roku:
1. Zaostrzenie kontroli cookies i cookie walls
Od wejścia w życie DSA w lutym 2024, organy nadzorcze szczególnie skupiają się na:
- Bannerkach cookies, które utrudniają odrzucenie zgody
- Cookie walls – blokowaniu dostępu do treści bez akceptacji cookies marketingowych
- Pre-checked checkboxach przy zgodach na cookies
W 2025 roku UOKiK nałożył ponad 2,5 mln zł kar wyłącznie za naruszenia związane z cookies. Trend ten będzie kontynuowany w 2026, szczególnie po opublikowaniu nowych wytycznych EROD w październiku 2025.
2. Kontrole transferów danych do USA
Pomimo nowej decyzji adequacyjnej UE-USA Data Privacy Framework z lipca 2023, UODO wciąż bada czy przedsiębiorcy:
- Informują użytkowników o przekazywaniu danych do USA
- Stosują dodatkowe zabezpieczenia (klauzule SCC)
- Regularnie weryfikują certyfikację amerykańskich podwykonawców
W 2025 roku UODO wydał 18 decyzji administracyjnych dotyczących nieprawidłowych transferów międzynarodowych, co stanowi wzrost o 64% w porównaniu do 2024 roku.
3. Rosnące wymogi dotyczące profilowania i AI
W związku z rozwojem sztucznej inteligencji i algorytmów rekomendacji, UODO coraz częściej bada:
- Czy polityka prywatności zawiera informacje o stosowaniu AI
- Czy użytkownicy są informowani o logice algorytmów
- Czy zapewniono prawo do interwencji ludzkiej
Według wstępnych danych, w pierwszym kwartale 2026 UODO wszczął już 7 postępowań dotyczących niedostatecznych informacji o profilowaniu – więcej niż w całym 2024 roku.
4. Kary proporcjonalne do obrotu
UOKiK i UODO coraz częściej stosują zasadę proporcjonalności kar do wielkości przedsiębiorstwa:
- Mikroprzedsiębiorcy (roczny obrót < 2 mln euro): kary 5 000 – 50 000 zł
- Małe i średnie firmy (obrót 2-50 mln euro): kary 50 000 – 500 000 zł
- Duże firmy (obrót > 50 mln euro): kary od 500 000 zł do 10% obrotu
Tym samym, błędne założenie że „jako mała firma jestem poza zainteresowaniem organów” jest niebezpieczne – kary są dostosowywane do możliwości finansowych przedsiębiorcy.
Jak uniknąć kar? Praktyczne wskazówki
Na podstawie analizy przypadków kar można wyodrębnić kilka kluczowych zasad, które pomogą uniknąć problemów z organami nadzorczymi:
✅ Regularnie aktualizuj politykę prywatności
Polityka prywatności nie jest dokumentem „ustaw i zapomnij”. Należy ją aktualizować przy każdej zmianie:
- Dostawcy usług (hosting, CRM, platforma e-mail)
- Zakresu zbieranych danych
- Celów przetwarzania
- Technologii śledzących (nowe cookies, tracking pixels)
Zalecana częstotliwość audytu: co 6 miesięcy lub po każdej istotnej zmianie w działalności.
✅ Stosuj checklistę obowiązkowych elementów
Każda polityka prywatności wzór PDF powinna zawierać:
- Pełne dane administratora (z NIP, REGON dla firm)
- Wszystkie cele przetwarzania z podstawami prawnymi
- Kompletną i aktualną listę odbiorców danych
- Konkretne okresy przechowywania
- Informacje o profilowaniu (jeśli występuje)
- Wszystkie 8 praw użytkownika z procedurą realizacji
- Dane kontaktowe IOD (jeśli powołany)
- Prawo do wniesienia skargi do UODO
✅ Wdróż zgodny z prawem banner cookies
Od stycznia 2026 każdy banner cookies musi:
- Umożliwiać odrzucenie wszystkich cookies marketingowych jednym kliknięciem
- Prezentować przyciski „Akceptuję” i „Odrzuć” w równie widoczny sposób
- Pozwalać na granularną zgodę (wybór konkretnych kategorii)
- Nie blokować dostępu do treści przy odrzuceniu cookies marketingowych
Polecane narzędzia CMP zgodne z DSA: CookieBot, OneTrust, Complianz, Termly.
✅ Dokumentuj zgody użytkowników
Przechowuj dowody zgód przez minimum 3 lata (rekomendacja UODO: 5 lat). Dokumentacja powinna zawierać:
- Datę i godzinę wyrażenia zgody
- Treść zgody (dokładne brzmienie checkboxa)
- Adres IP użytkownika
- Źródło zgody (formularz na stronie, aplikacja mobilna)
W przypadku kontroli, to przedsiębiorca musi udowodnić że pozyskał zgodę prawidłowo.
✅ Korzystaj z profesjonalnych wzorów
Samodzielne pisanie polityki prywatności bez wiedzy prawniczej to prosta droga do błędów. Bezpieczniej jest skorzystać z polityki prywatności generator przygotowanych przez prawników specjalizujących się w RODO i e-commerce.
Generator dostępny na Regulaminowo.pl:
- Uwzględnia wszystkie zmiany prawne z 2026 roku (DSA, ePrivacy, dyrektywa odstąpienia)
- Dostosowuje dokument do specyfiki działalności (sklep, blog, aplikacja, serwis)
- Jest regularnie aktualizowany o nowe orzecznictwo UOKiK i UODO
- Zapewnia pełną zgodność z RODO, ustawą o prawach konsumenta i przepisami branżowymi
Koszty kary vs. koszt profesjonalnej polityki prywatności
Warto zestawić potencjalne koszty kary z kosztem przygotowania prawidłowego dokumentu:
| Scenariusz | Koszt | Ryzyko |
|---|---|---|
| Skopiowanie wzoru z internetu | 0 zł | Bardzo wysokie (80% szans na błędy) |
| Generator online (amatorski) | 50-200 zł | Wysokie (60% szans na niekompletność) |
| Profesjonalny generator prawniczy | 300-800 zł | Niskie (5-10% szans na drobne dostosowania) |
| Kancelaria prawna (indywidualnie) | 2 000-8 000 zł | Bardzo niskie (pełna personalizacja) |
| Potencjalna kara UOKiK/UODO | 5 000 – 1 200 000 zł | – |
Jak widać, nawet najdroższa opcja (kancelaria prawna) kosztuje mniej niż minimalna kara za poważne naruszenie. Inwestycja w profesjonalną politykę prywatności to oszczędność w dłuższej perspektywie.
Podsumowanie – jak chronić się przed karami w 2026?
Analiza kar nałożonych przez UOKiK i UODO w latach 2025-2026 pokazuje wyraźnie, że organy nadzorcze nie patrzą przez palce na zaniedbania w zakresie ochrony danych osobowych. W rezultacie, każdy przedsiębiorca prowadzący działalność online – niezależnie od wielkości – musi traktować politykę prywatności jako priorytet.
Kluczowe wnioski:
- Nie kopiuj wzorów z internetu – większość jest nieaktualna lub niepełna
- Aktualizuj politykę regularnie – szczególnie przy zmianach technologicznych i prawnych
- Zwracaj uwagę na cookies – to obecnie główny obszar kontroli UOKiK
- Dokumentuj zgody – w razie kontroli musisz udowodnić ich prawidłowe pozyskanie
- Inwestuj w profesjonalne rozwiązania – koszt jest nieporównywalnie niższy niż potencjalna kara
Pamiętaj, że regulamin strony internetowej wzór wraz z polityką prywatności to fundament legalnej działalności online. Zaniedbanie tych dokumentów może kosztować dziesiątki, a nawet setki tysięcy złotych. Dlatego właśnie warto zadbać o zgodność z prawem już dziś, zanim Twoja firma trafi na listę kontroli UOKiK lub UODO.